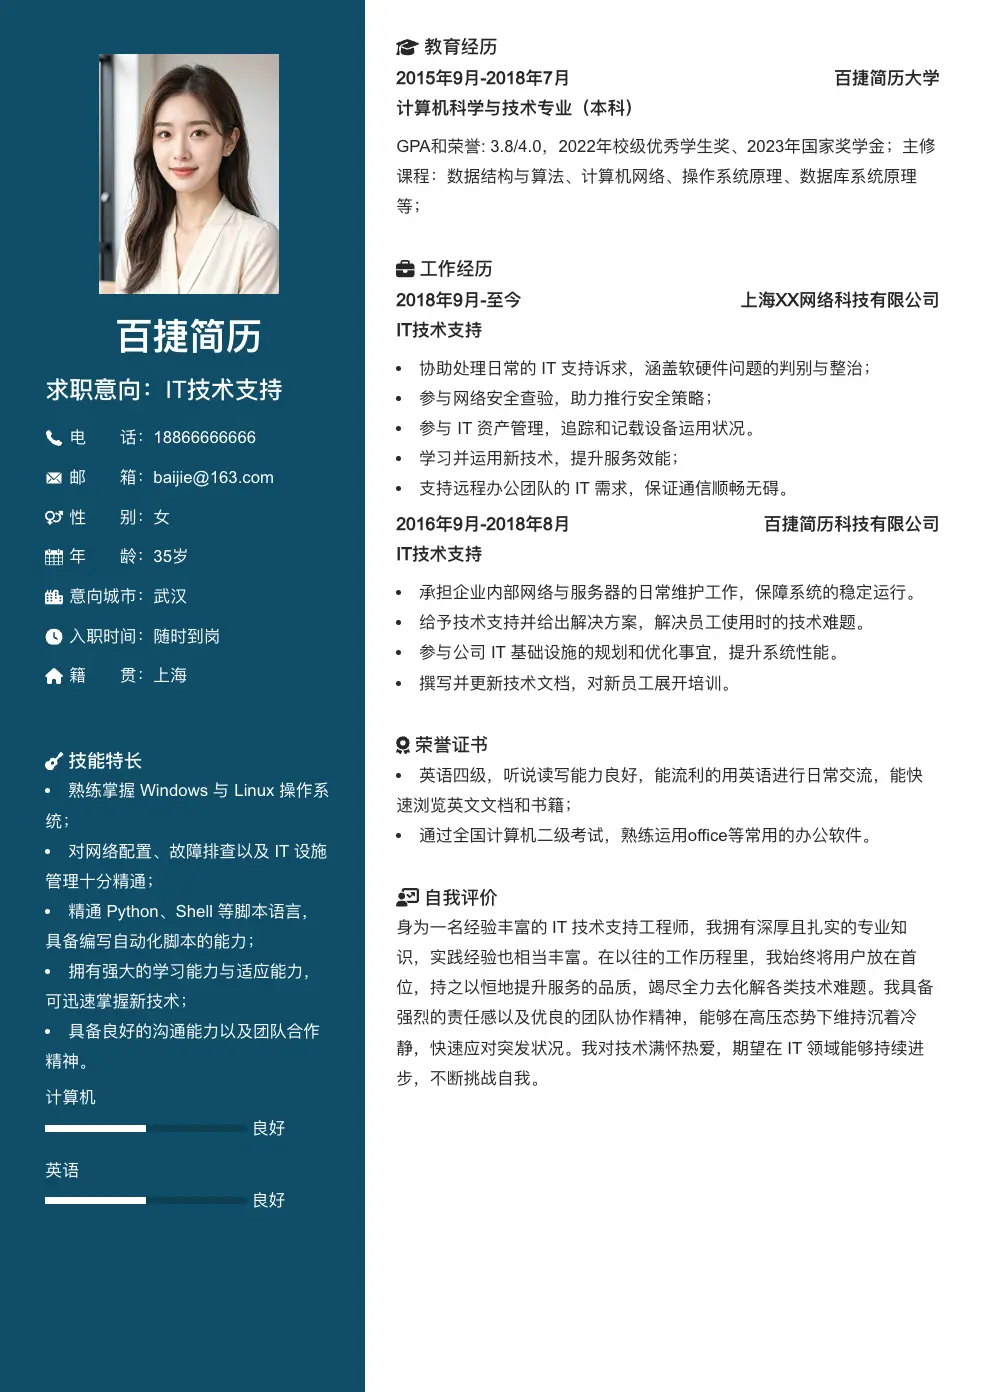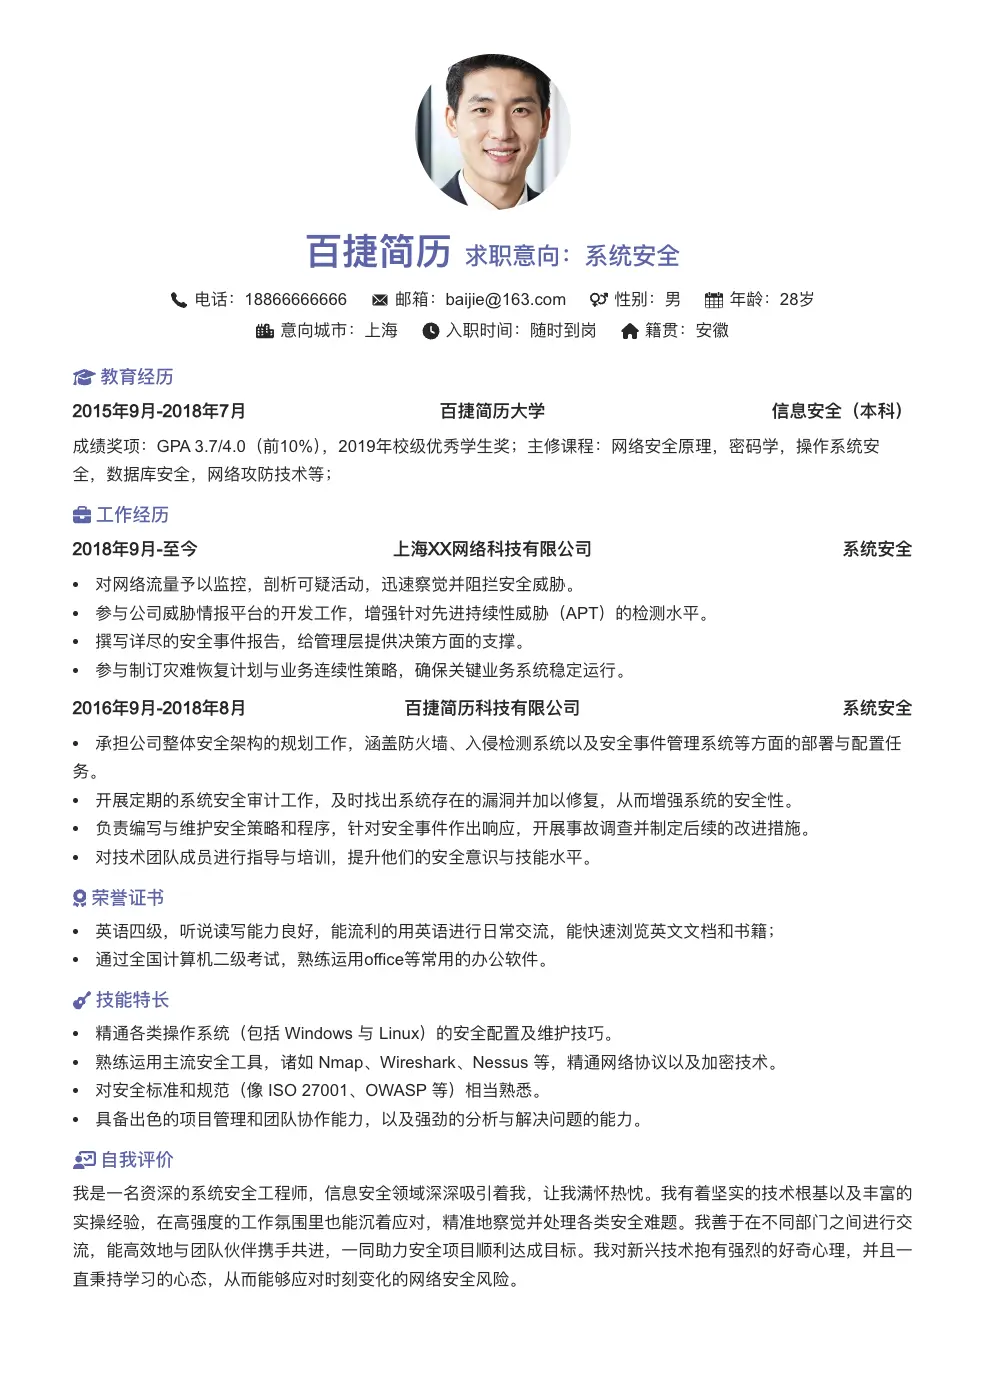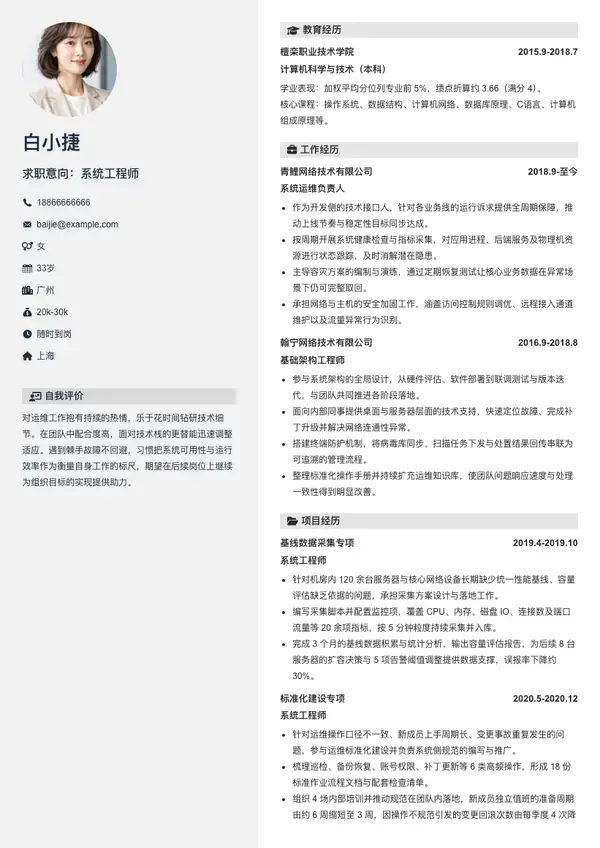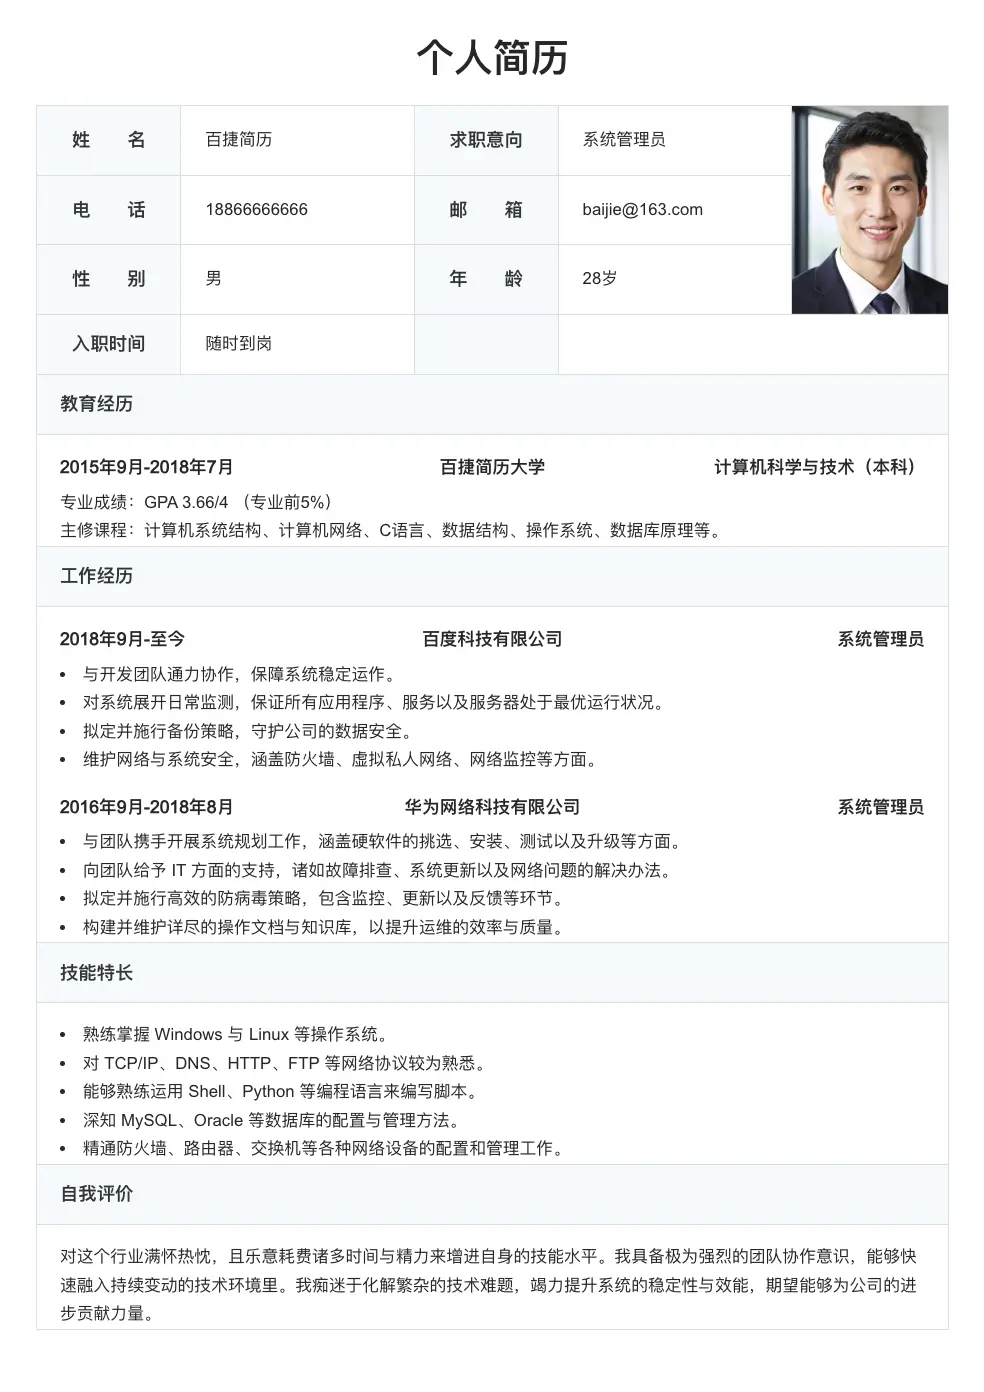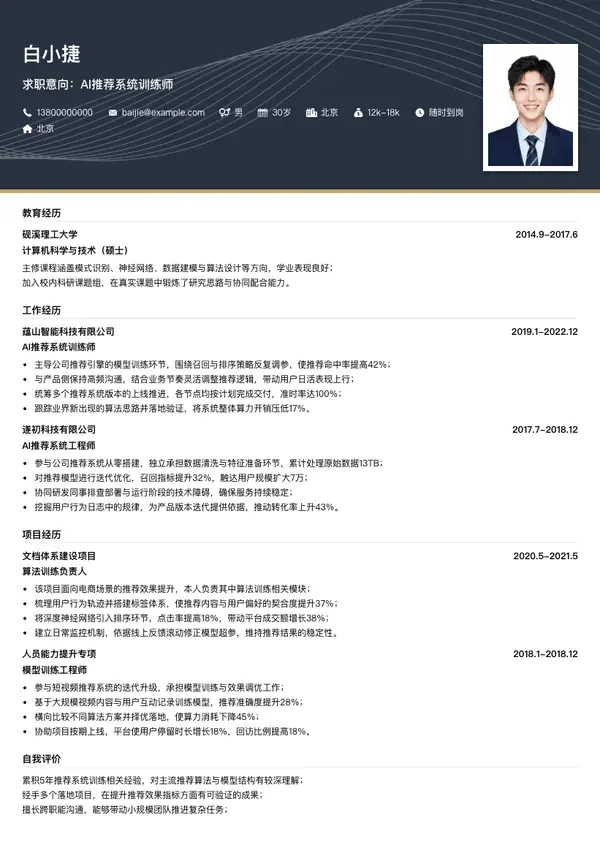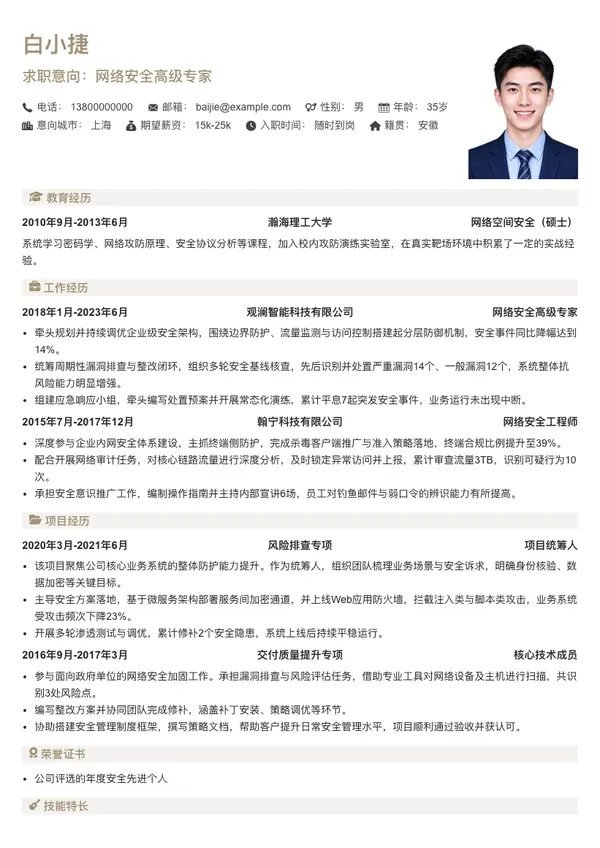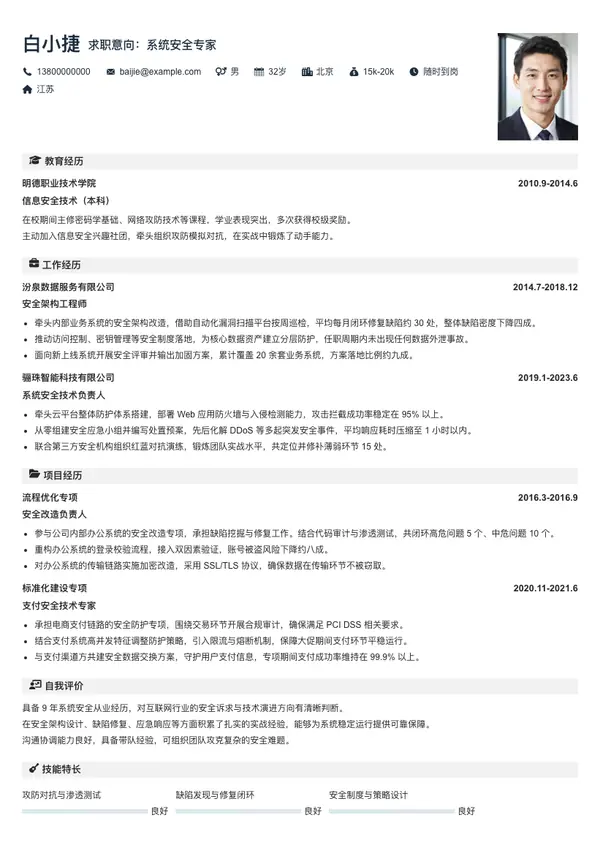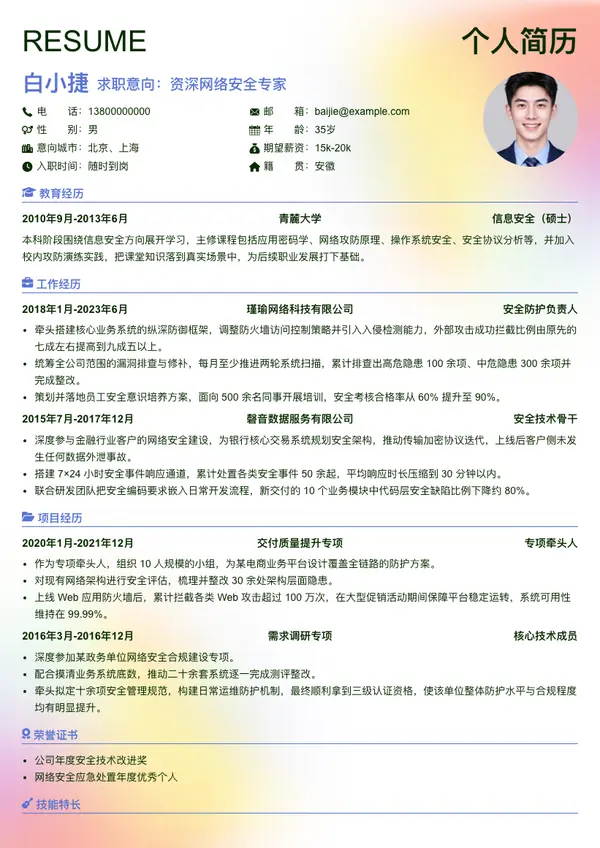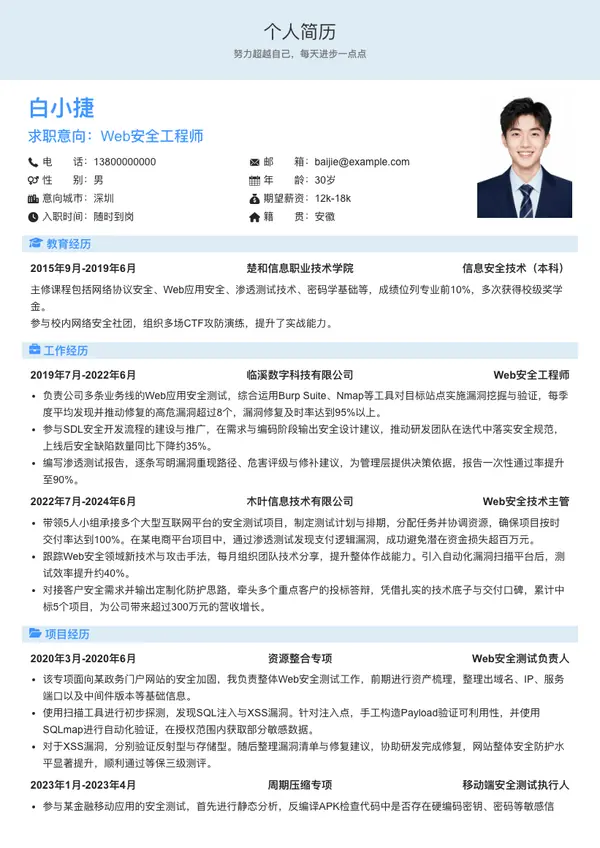
百捷简历的Web安全工程师简历模板,支持板块自定义增删与主题配色更换,附带 AI 润色、技能条和荣誉墙,一键切换不同版式。搭配 AI 润色功能打磨简历内容,几分钟做好一份完整范本,为谈薪加分。
教育经历
2015年9月-2019年6月
楚和信息职业技术学院
信息安全技术(本科)
主修课程包括网络协议安全、Web应用安全、渗透测试技术、密码学基础等,成绩位列专业前10%,多次获得校级奖学金。
参与校内网络安全社团,组织多场CTF攻防演练,提升了实战能力。
工作经历
2019年7月-2022年6月
临溪数字科技有限公司
Web安全工程师
- 负责公司多条业务线的Web应用安全测试,综合运用Burp Suite、Nmap等工具对目标站点实施漏洞挖掘与验证,每季度平均发现并推动修复的高危漏洞超过8个,漏洞修复及时率达到95%以上。
- 参与SDL安全开发流程的建设与推广,在需求与编码阶段输出安全设计建议,推动研发团队在迭代中落实安全规范,上线后安全缺陷数量同比下降约35%。
- 编写渗透测试报告,逐条写明漏洞重现路径、危害评级与修补建议,为管理层提供决策依据,报告一次性通过率提升至90%。
2022年7月-2024年6月
木叶信息技术有限公司
Web安全技术主管
- 带领5人小组承接多个大型互联网平台的安全测试项目,制定测试计划与排期,分配任务并协调资源,确保项目按时交付率达到100%。在某电商平台项目中,通过渗透测试发现支付逻辑漏洞,成功避免潜在资金损失超百万元。
- 跟踪Web安全领域新技术与攻击手法,每月组织团队技术分享,提升整体作战能力。引入自动化漏洞扫描平台后,测试效率提升约40%。
- 对接客户安全需求并输出定制化防护思路,牵头多个重点客户的投标答辩,凭借扎实的技术底子与交付口碑,累计中标5个项目,为公司带来超过300万元的营收增长。
项目经历
2020年3月-2020年6月
资源整合专项
Web安全测试负责人
- 该专项面向某政务门户网站的安全加固,我负责整体Web安全测试工作,前期进行资产梳理,整理出域名、IP、服务端口以及中间件版本等基础信息。
- 使用扫描工具进行初步探测,发现SQL注入与XSS漏洞。针对注入点,手工构造Payload验证可利用性,并使用SQLmap进行自动化验证,在授权范围内获取部分敏感数据。
- 对于XSS漏洞,分别验证反射型与存储型。随后整理漏洞清单与修复建议,协助研发完成修复,网站整体安全防护水平显著提升,顺利通过等保三级测评。
2023年1月-2023年4月
周期压缩专项
移动端安全测试执行人
- 参与某金融移动应用的安全测试,首先进行静态分析,反编译APK检查代码中是否存在硬编码密钥、密码等敏感信息。
- 然后进行动态分析,使用代理工具抓取客户端与服务端通信报文,评估传输安全性,发现部分通信未加密。
- 针对业务流程设计多种测试用例,在注册登录环节发现验证码可重用、密码策略强度不足等问题。提交报告后协助研发修复,提升用户数据防护能力,该应用在后续安全评估中获得高分。
荣誉证书
- 获得公司年度优秀安全工程师称号
技能特长
渗透测试工具链(Burp Suite、Nmap、SQLmap、Metasploit)
良好
漏洞挖掘与利用(SQL注入、XSS、CSRF、文件上传等)
良好
安全编码规范与代码审计(Java/Python)
良好
自我评价
具备6年Web安全渗透测试与安全开发经验,熟练掌握主流渗透工具与攻击手法,能独立编写脚本与工具完成安全检测任务。
曾牵头5人小组完成多个大型项目的安全测试,在需求对接、排期协调与客户沟通方面积累较多实践,可独立承担模块级安全工作。
持续关注Web安全技术动态,学习与排障能力强,面对新型漏洞能快速响应,为业务条线输出可落地的防护策略。
Web安全工程师简历模板
27 人在用自定义板块自定义颜色AI润色AI点评一键更换模板
百捷简历的Web安全工程师简历模板,支持板块自定义增删与主题配色更换,附带 AI 润色、技能条和荣誉墙,一键切换不同版式。搭配 AI 润色功能打磨简历内容,几分钟做好一份完整范本,为谈薪加分。
使用此模板- 云端操作,实时保存
- 排版格式完整,导出不乱版
- 打印效果最好
- 操作简单、制作快速