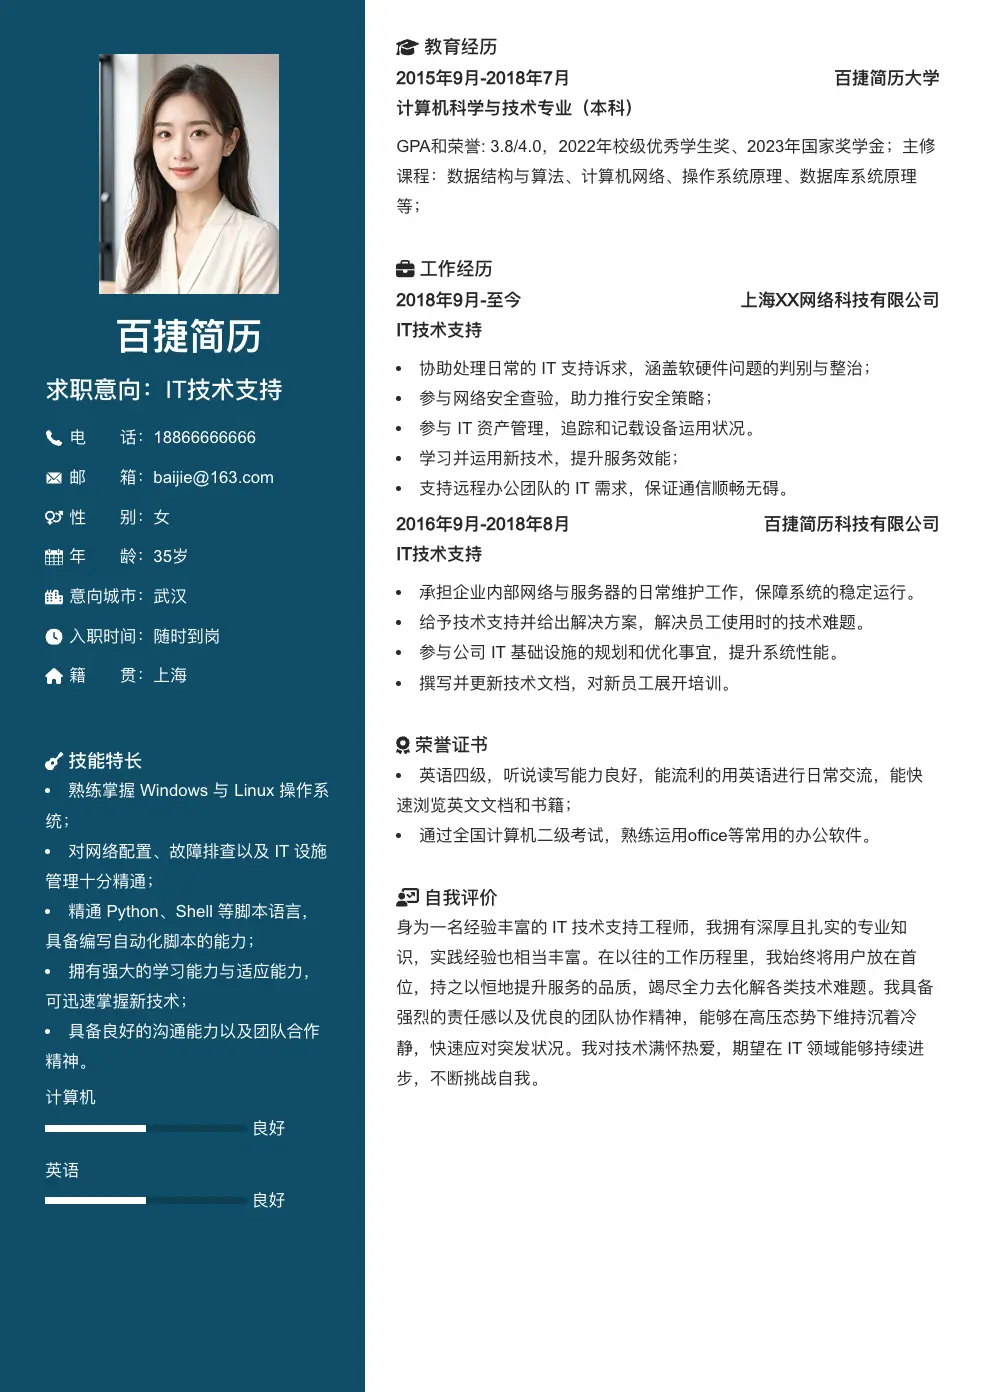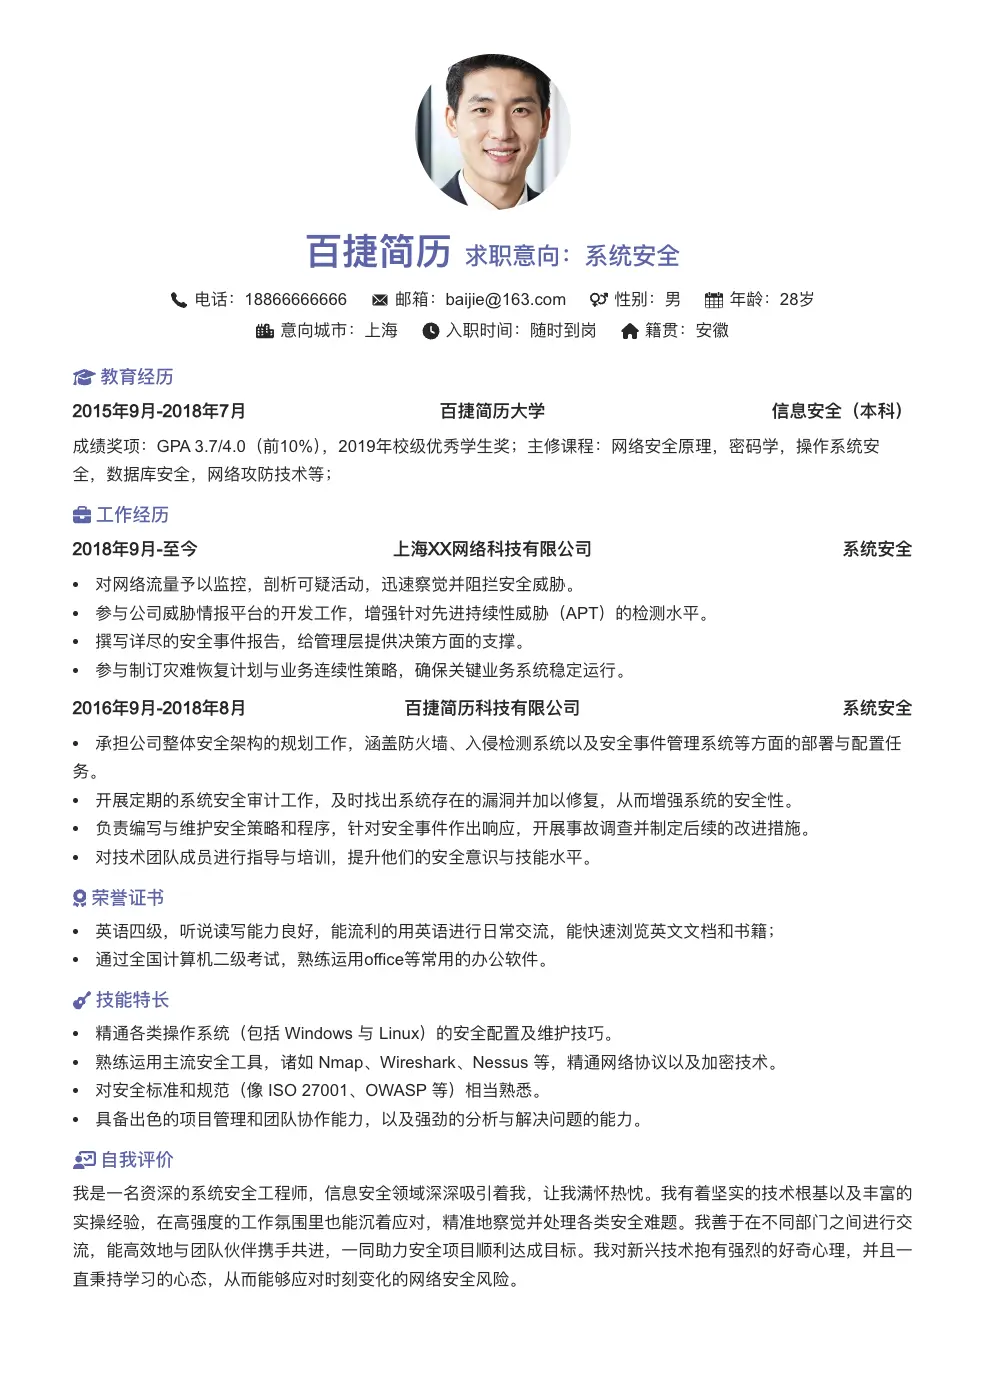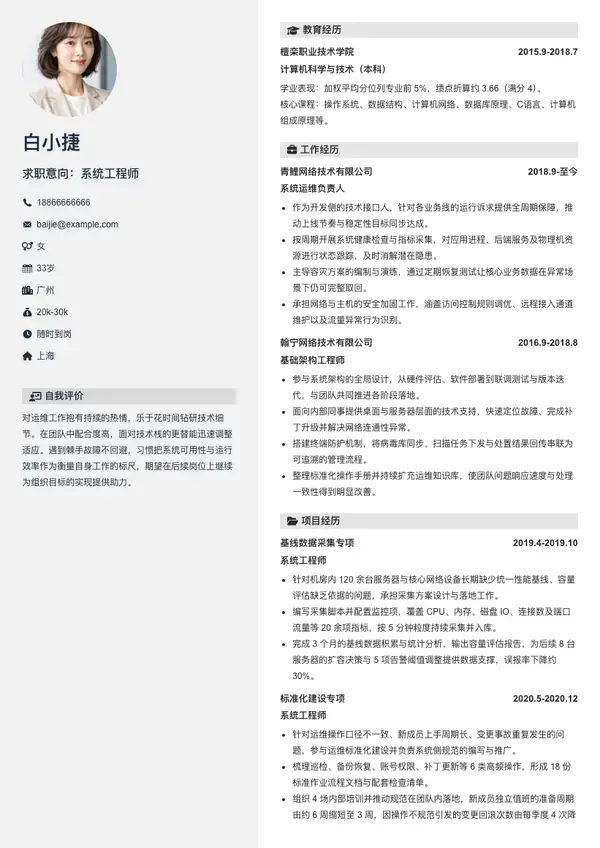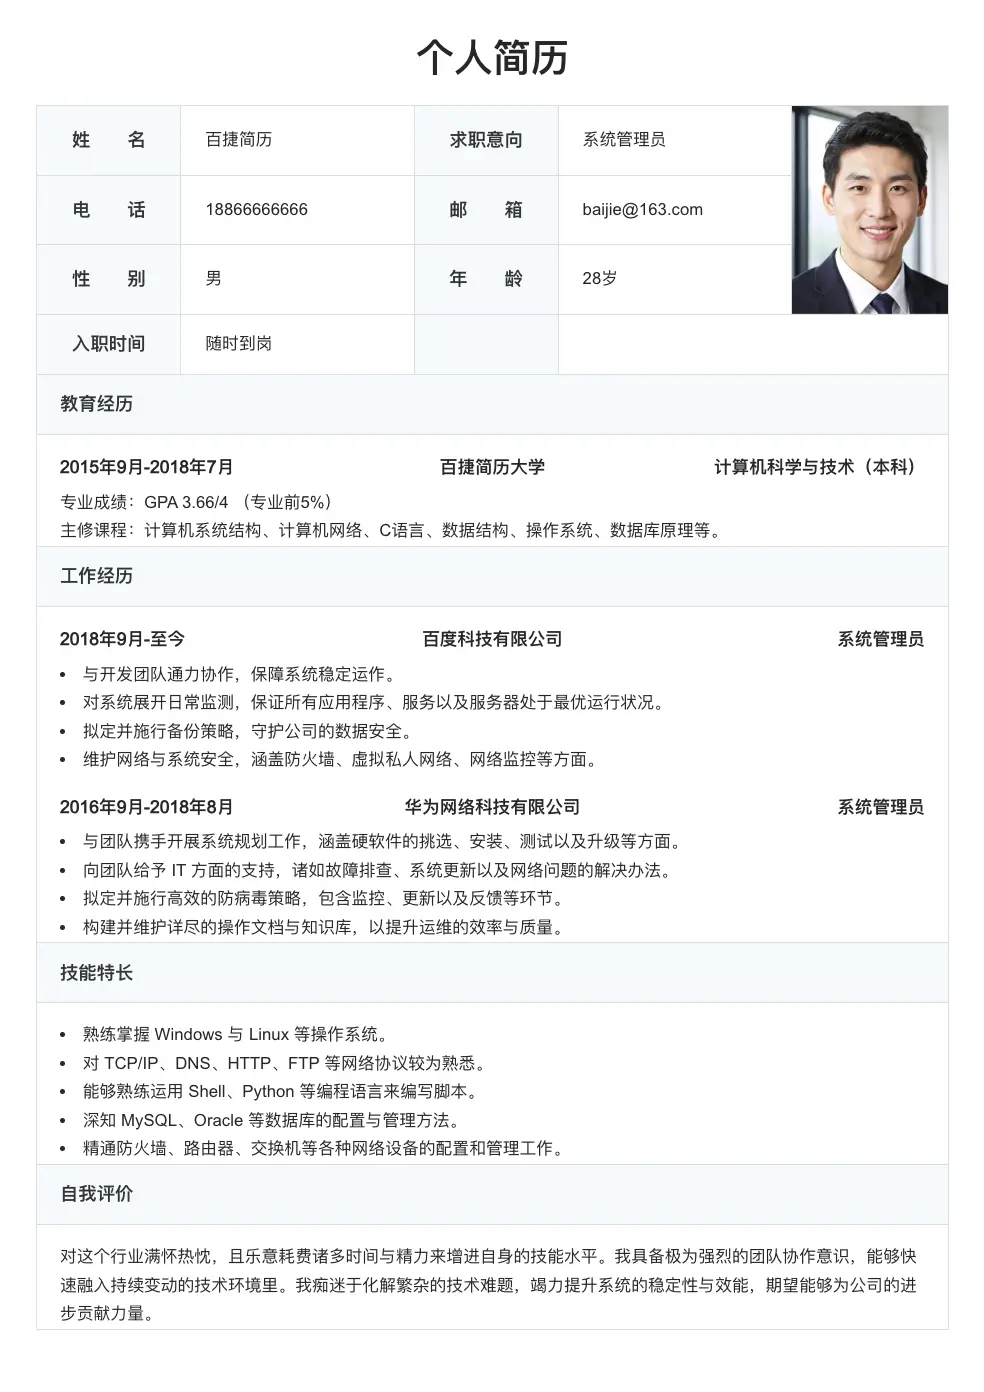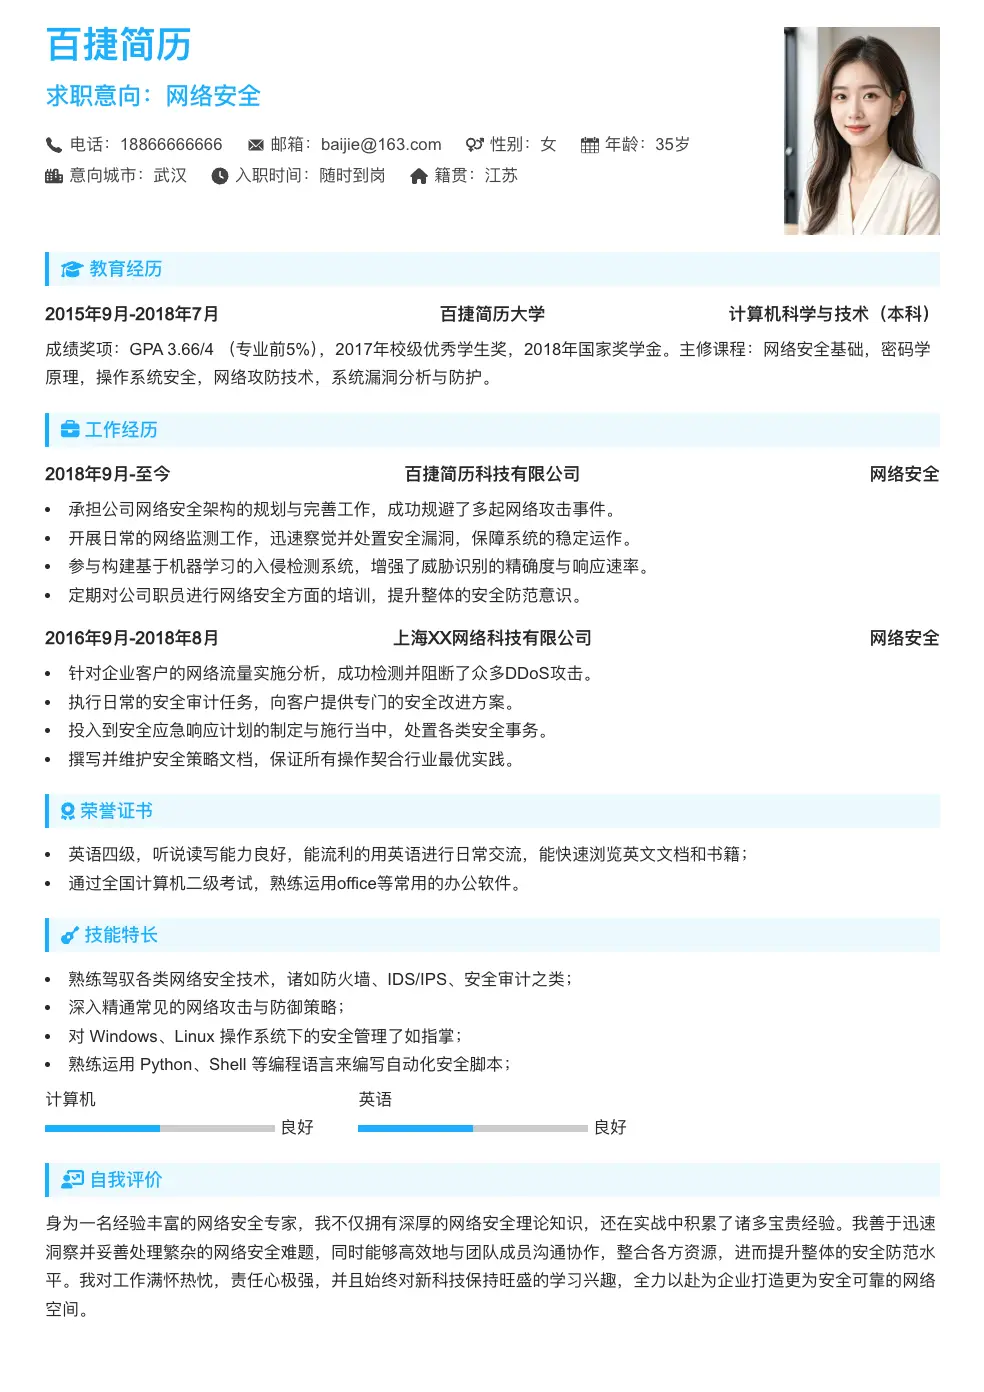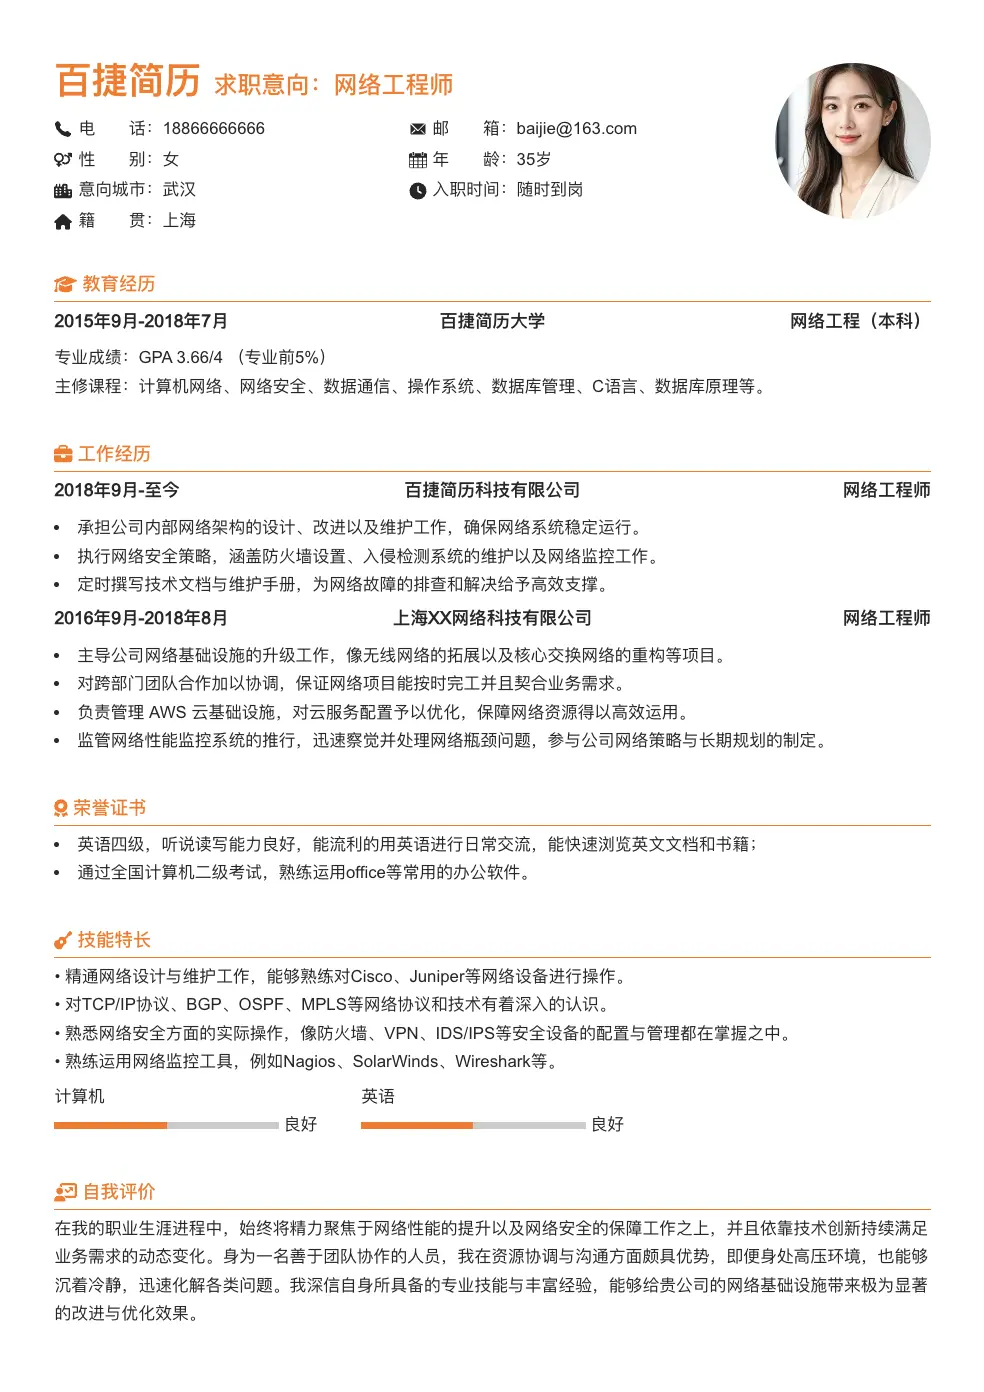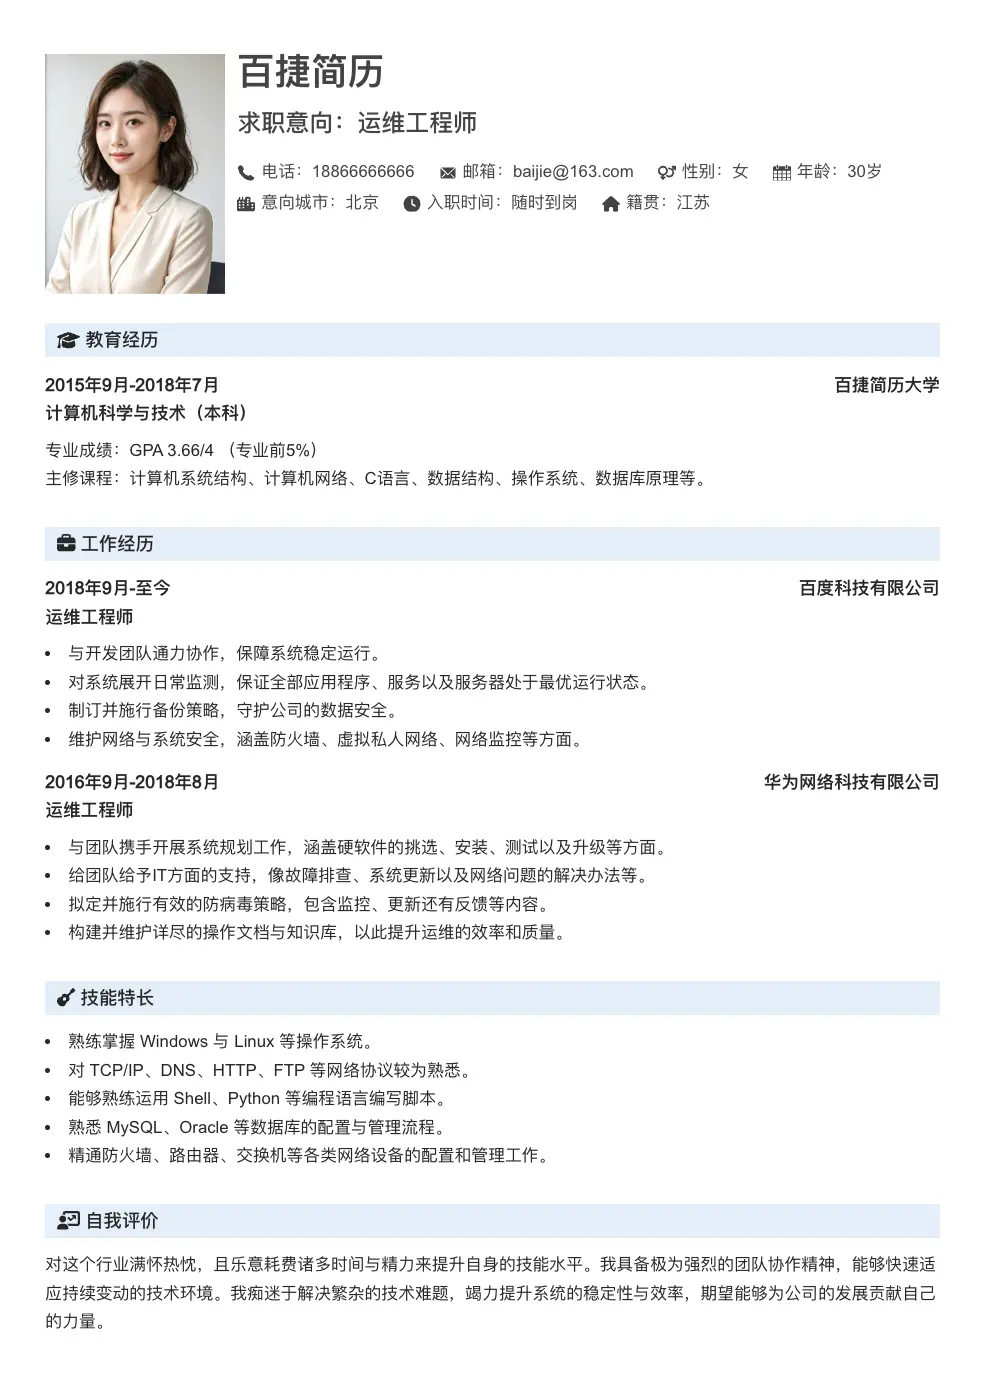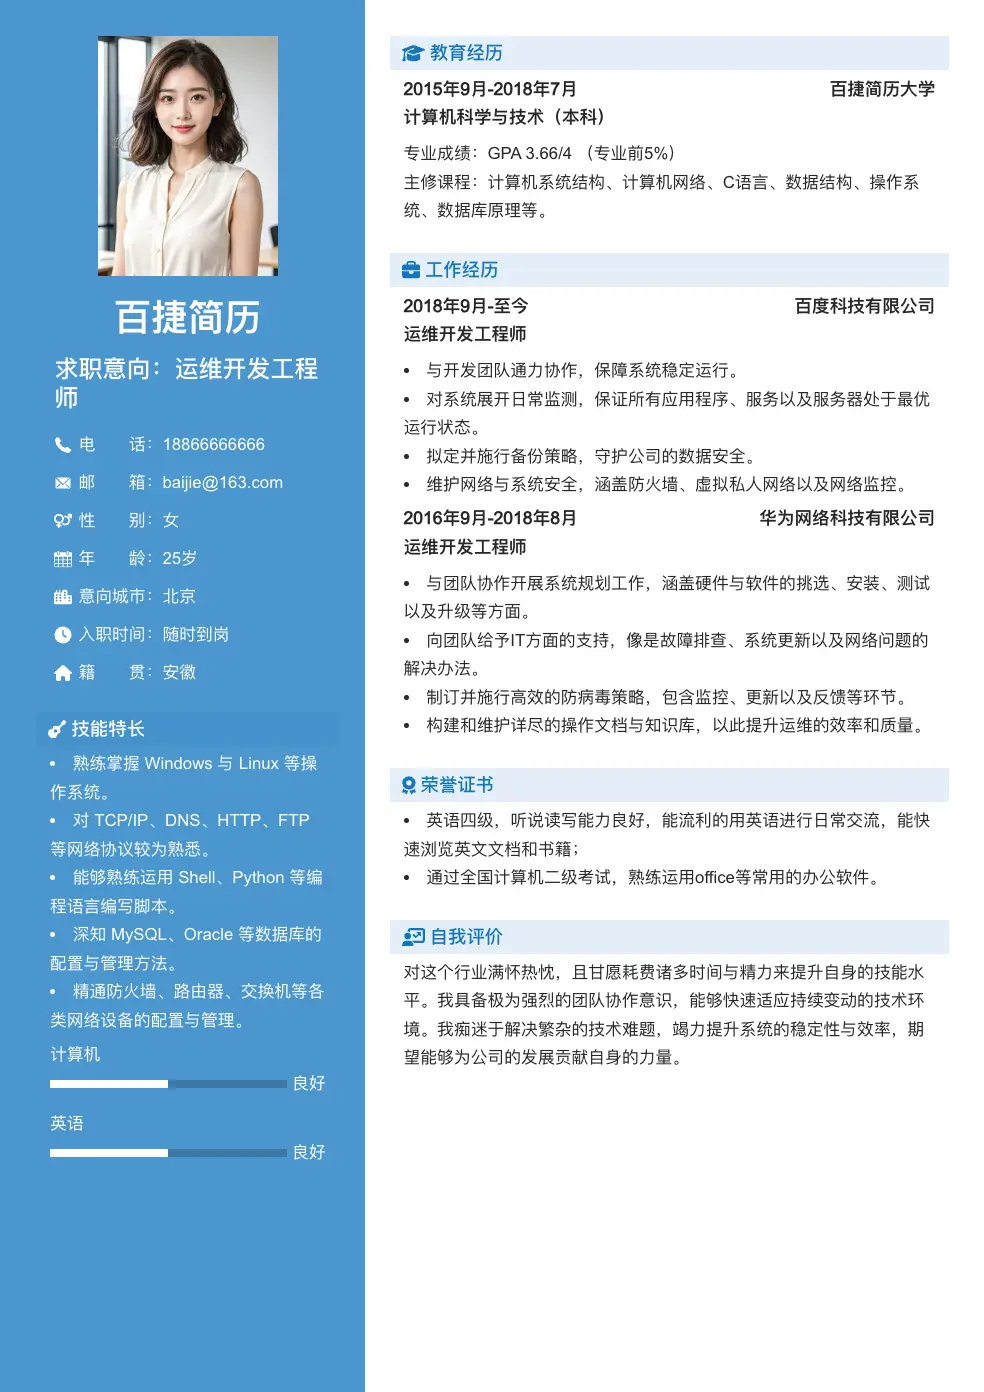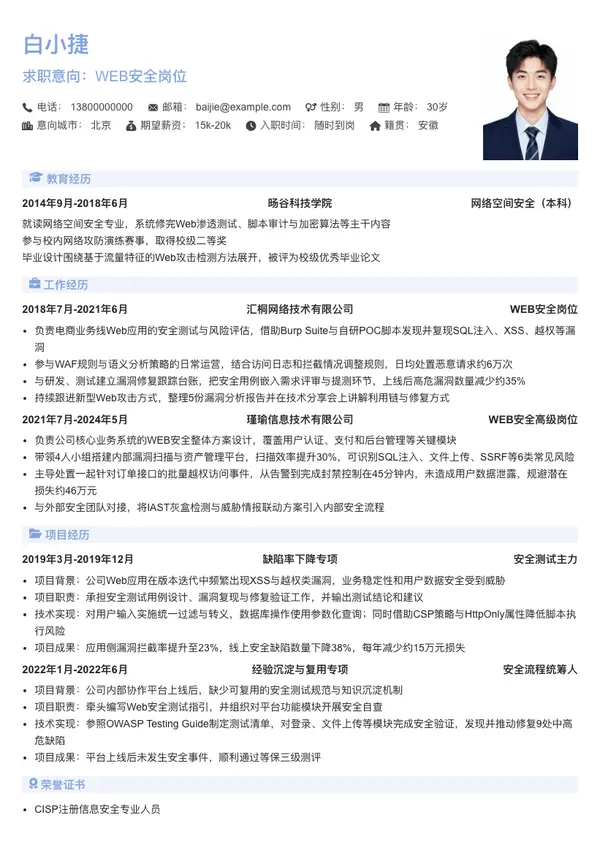
在百捷简历可以找到这套WEB安全岗位简历模板:板块自由增删,主题配色随你更换,配有 AI 润色、技能进度条和荣誉墙,一键即可换版。用 AI 辅助打磨文案,几分钟生成完整范本,为谈薪留足空间。
白小捷
求职意向:WEB安全岗位
电话:13800000000
邮箱:baijie@example.com
性别:男
年龄:30岁
意向城市:北京
期望薪资:15k-20k
入职时间:随时到岗
籍贯:安徽
教育经历
2014年9月-2018年6月
旸谷科技学院
网络空间安全(本科)
就读网络空间安全专业,系统修完Web渗透测试、脚本审计与加密算法等主干内容
参与校内网络攻防演练赛事,取得校级二等奖
毕业设计围绕基于流量特征的Web攻击检测方法展开,被评为校级优秀毕业论文
工作经历
2018年7月-2021年6月
汇桐网络技术有限公司
WEB安全岗位
- 负责电商业务线Web应用的安全测试与风险评估,借助Burp Suite与自研POC脚本发现并复现SQL注入、XSS、越权等漏洞
- 参与WAF规则与语义分析策略的日常运营,结合访问日志和拦截情况调整规则,日均处置恶意请求约6万次
- 与研发、测试建立漏洞修复跟踪台账,把安全用例嵌入需求评审与提测环节,上线后高危漏洞数量减少约35%
- 持续跟进新型Web攻击方式,整理5份漏洞分析报告并在技术分享会上讲解利用链与修复方式
2021年7月-2024年5月
瑾瑜信息技术有限公司
WEB安全高级岗位
- 负责公司核心业务系统的WEB安全整体方案设计,覆盖用户认证、支付和后台管理等关键模块
- 带领4人小组搭建内部漏洞扫描与资产管理平台,扫描效率提升30%,可识别SQL注入、文件上传、SSRF等6类常见风险
- 主导处置一起针对订单接口的批量越权访问事件,从告警到完成封禁控制在45分钟内,未造成用户数据泄露,规避潜在损失约46万元
- 与外部安全团队对接,将IAST灰盒检测与威胁情报联动方案引入内部安全流程
项目经历
2019年3月-2019年12月
缺陷率下降专项
安全测试主力
- 项目背景:公司Web应用在版本迭代中频繁出现XSS与越权类漏洞,业务稳定性和用户数据安全受到威胁
- 项目职责:承担安全测试用例设计、漏洞复现与修复验证工作,并输出测试结论和建议
- 技术实现:对用户输入实施统一过滤与转义,数据库操作使用参数化查询;同时借助CSP策略与HttpOnly属性降低脚本执行风险
- 项目成果:应用侧漏洞拦截率提升至23%,线上安全缺陷数量下降38%,每年减少约15万元损失
2022年1月-2022年6月
经验沉淀与复用专项
安全流程统筹人
- 项目背景:公司内部协作平台上线后,缺少可复用的安全测试规范与知识沉淀机制
- 项目职责:牵头编写Web安全测试指引,并组织对平台功能模块开展安全自查
- 技术实现:参照OWASP Testing Guide制定测试清单,对登录、文件上传等模块完成安全验证,发现并推动修复9处中高危缺陷
- 项目成果:平台上线后未发生安全事件,顺利通过等保三级测评
荣誉证书
- CISP注册信息安全专业人员
技能特长
Web漏洞挖掘与利用分析
良好
安全开发生命周期落地
良好
WAF与RASP防护运营
良好
自我评价
拥有8年WEB安全领域经验,对SQL注入、XSS、CSRF、越权访问等常见漏洞的形成原理与修复方案较为熟悉
项目经验丰富,曾独立负责多个中大型Web系统的安全测试、防护运营与应急响应工作
注重跨岗位配合,能够与研发、运维、产品等角色高效沟通,推动安全要求融入日常研发流程
持续关注WEB安全新技术,如云原生安全、API安全,对攻防趋势保持敏感
WEB安全岗位简历模板
自定义板块自定义颜色AI润色AI点评一键更换模板
在百捷简历可以找到这套WEB安全岗位简历模板:板块自由增删,主题配色随你更换,配有 AI 润色、技能进度条和荣誉墙,一键即可换版。用 AI 辅助打磨文案,几分钟生成完整范本,为谈薪留足空间。
使用此模板- 云端操作,实时保存
- 排版格式完整,导出不乱版
- 打印效果最好
- 操作简单、制作快速